Signal
📡 Signal|NICT、相次ぐ漏えいの一因に公開アプリ解析の「A2B攻撃」
NICT が10月13日、相次ぐ情報漏えいの原因の一つとして、公開アプリを解析して裏側のサーバーを狙う手法を確認し「A2B攻撃」と名付けた。事業者に8月以降のログ確認などを求めた。
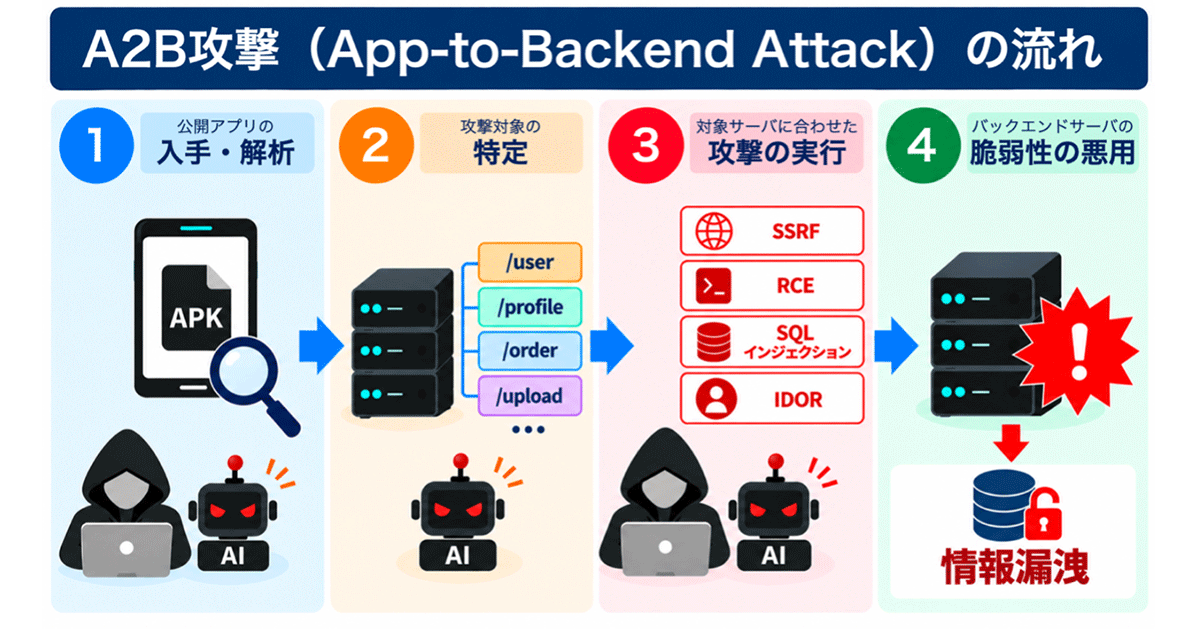
情報通信研究機構 (NICT) は10月13日、国内で相次ぐ情報漏えいの原因の一つとして、公開されているスマートフォンアプリを解析し、その裏で動くサーバーを狙う攻撃手法を確認したと発表した。NICT の脅威情報の分析チーム LETTICE は、この手法を「A2B攻撃 (App-to-Backend Attack)」と名付けた。
 NICT:相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」(プレスリリース・2026年10月13日)NICT-情報通信研究機構
アプリそのものに脆弱性がなくても、裏側のサーバーの API に認証や入力値の確認の不備があれば、情報が抜き取られる。アプリを配っている企業は、そのアプリが読み解かれる前提でサーバー側を作り直す必要がある、という警告だ。
JPCERT/CC の注意喚起から何が加わったか
この手口自体は、10月8〜9日の JPCERT/CC の注意喚起にも類型の1つとして入っていた。公開アプリを解析して API の接続先や鍵を特定し、画面からは使えない内部の API を攻撃する、というものだ (10月10日の記事)。NICT の発表は、その類型に名前を付け、中身を4つの点で具体にした。
- 対象の特定: 確認された攻撃は、Google Play の日本地域で公開されている Android アプリを入手して解析したものだった。iOS アプリや Web サービスの API でも同じ問題が起きうるとしたが、こちらは可能性としての記述にとどめている
- 狙い方: 不特定多数のサーバーに同じ攻撃を繰り返すのではなく、サーバーごとに攻撃の中身を変えていた。認証が要らない API だけでなく、利用者のアカウントでログインした後に使える API も狙われた
- 狙われた脆弱性: SSRF、RCE (遠隔からのコード実行)、SQL インジェクション、IDOR (BOLA とも呼ぶ) の4種類に整理した
- AI の論点: AI でアプリの解析や脆弱性の発見が効率化され、こうした攻撃がより多くのシステムに広がる可能性に注意が要るとした
一方で、新しく出てこなかったものもある。NICT が示した不審な通信元の IP アドレス3件は、いずれも JPCERT/CC の一覧にすでに載っていた。被害を受けた組織の名前や件数、観測の数字も示していない。今回の攻撃に AI が使われたとも書いていない。根拠は LETTICE が独自に行った調査と分析だとしている。
アプリを固めても防げない理由
A2B攻撃の要点は、アプリの側をどれだけ固めても防げないところにある。アプリは誰でも手に入り、時間をかければ中身を読める。そこから接続先や通信の形が分かれば、攻撃者は画面のボタンを通らずにサーバーへ直接問い合わせる。そのとき、問い合わせてきた相手に本当にその権限があるのかをサーバー側で毎回確かめていなければ、他人の情報まで返してしまう。IDOR はまさにこの不備で、番号を1つずらすだけで別の会員の情報が見える状態を指す。
NICT が恒久的な対策に挙げたのも、アプリ側の制御だけに頼らず、サーバー側で認証・認可と入力値の検証を行うことだった。会員アプリを持つ企業にとっては、アプリの作り直しではなく、何年も前に作ったサーバーの API を点検し直す仕事になる。
事業者に求めた3つの対策
NICT は事業者に向けて、次の3つを求めた。
- 侵害の確認: 公開している API とサーバーを洗い出し、アクセスログなどから不審なアクセスや情報の不正取得がないかを確かめる。詳細版の資料は、2026年8月以降のアクセスログ、API のログ、認証のログを確認するよう求め、古い版の API や検証環境、サブドメインも対象に含めた
- 脆弱性の点検: API の認可の不備 (IDOR/BOLA)、SSRF、RCE、SQL インジェクションを重点的に点検する。クラウドのストレージの設定不備や、アプリに埋め込まれた固定の認証情報・暗号鍵が露出していないかも見る
- 暫定的な緩和策: 不要な API の停止、アクセス制限、監視の強化、認証情報の無効化と再発行。国外からのアクセスの一時的な制限や、必要ならサービス全体の一時停止も検討するよう書いた
ログを8月までさかのぼれという指示は、攻撃がその頃から続いていた可能性を示す。IPA が経営者向けに出した「まず1か月、次に3か月」のログ確認とも重なる。
次に見るもの
確認先は NICT の CYNEX のライブラリに置かれた詳細版の資料だ。13日の公開から1時間で一度改訂されており (Rev 1.1)、新しい痕跡や手口が分かれば同じ資料が更新される。もう1つは、漏えいを公表した企業の続報だ。原因の説明に「アプリ」「API」の語が出てくるかどうかで、A2B攻撃が今月の連鎖のどこまでを説明するのかが見えてくる。
ことば
- IDOR (BOLA) — サーバーが「問い合わせてきた人がそのデータを見てよいか」を確かめないために、番号などを書き換えるだけで他人のデータにたどり着ける不備。API が増えたことで、もっとも狙われやすい欠陥の1つになった。
- SSRF — 攻撃者がサーバーをだまして、本来は外から届かない内部のシステムやクラウドの管理用の窓口に問い合わせさせる攻撃。認証情報を盗む足がかりに使われる。
- CYNEX — NICT が運営するサイバーセキュリティの研究・人材育成の拠点。参加組織の有志で作る LETTICE は、2024年2月に発足した脅威情報の共同分析チーム。
🔗 一次ソース