Signal
📡 Signal|JR東日本とビューカード、最大約609万件に漏えいの可能性
えきねっと約167万件・大人の休日倶楽部約39万件・ビューカード約403万件。IDCフロンティアのクラウド侵害が、メール配信の外部サービスを通じて JR東日本の会員網に届いた。
JR東日本とグループのビューカードは10月9日、会員のメールアドレスなどが外部に漏えいした可能性があると発表した。報道によると対象は最大で約609万件にのぼる。原因は、ソフトバンク子会社のIDCフロンティアが7日に公表したクラウドへの不正アクセスだ。
10月に入り、国内では委託先やクラウドを経由した漏えいの公表が続いている。今回は、鉄道の予約とクレジットカードという生活の基盤をまとめて抱える会員網に、1社のクラウドの侵害が届いた。自社のシステムが破られなくても、メール配信のような周辺の外部サービスを通じて顧客情報が出ていく経路が、交通インフラの大手でも現実になった。
3つの会員網、項目はそれぞれ違う
報道で伝えられた内訳は次のとおりだ。
- えきねっと: 約167万件。項目はメールアドレス。法人向けのビジネスえきねっと会員は含まない
- 大人の休日倶楽部: 約39万件。メールアドレス、会員番号、クレジットカードの有効期限、生年月日
- ビューカード (会員サイト VIEW's NET): 約403万件。メールアドレス。対象者の特定は調査中
両社とも、氏名・住所・電話番号・クレジットカード番号は漏えいの可能性がないとしている。報道では3サービスの会員向けメール配信に一部支障が出ており、対象者には準備が整い次第、個別にメールで知らせるという。
件数で最も大きいのはビューカードだが、項目の厚みで見ると大人の休日倶楽部が重い。会員番号と生年月日とカードの有効期限がそろうと、本人を名乗る連絡の説得力が一段上がる。50歳以上を対象にした会員組織であることも、なりすましの連絡を受けたときの備えを考えるうえで外せない点だ。
経路はメール配信の外部サービス
報道によると、情報は会員向けのメール配信に使う外部サービスに保存されていた。そのサービスが、IDCフロンティアのクラウド「IDCFクラウド」の上で動いていたとみられる。
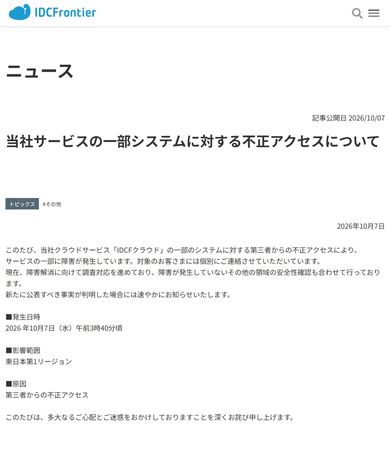
IDCフロンティアは10月7日、IDCFクラウドの一部が第三者の不正アクセスを受け、福島県白河市のデータセンターにある東日本第1リージョンで障害が起きたと公表した。障害は7日午前3時40分ごろに始まり、報道では影響を受けた企業・自治体は495にのぼる。茨城県や東京都小平市のウェブサイトが閲覧できなくなるなど、影響は行政の窓口にも及んだ。一部の仮想サーバーでは、データの取り出しや復元が難しい見通しとされる。
ここで目を向けたいのは、侵害の起点が会員の名簿を持つ会社の外にある点だ。JR東日本は自社の予約システムが破られたとはしていない。メールを送るという周辺の業務のために預けた情報が、委託先のさらに下のクラウドで露出した。10月5日に伝えた大和証券の委託先経由の漏えいと同じ型が、規模を変えて繰り返されている。
読者の側で今週できること
メールアドレスの漏えいで最も起きやすいのは、本物に似せたメールだ。JR東日本やビューカードを名乗り、「漏えいのお詫び」や「カードの再登録」を装ったメールが届く余地が生まれている。
- メール内のリンクからログインしない。えきねっとや VIEW's NET には、ブックマークか公式アプリから入る
- 大人の休日倶楽部の会員は、会員番号や生年月日を添えた連絡でも、それだけで本物と判断しない
- カード番号は漏えいの対象外とされているが、利用明細はこの機会に確認しておく
次に見るもの
確認できる次の一点は、IDCフロンティアの公式サイトに載る続報だ。侵入の経路と、ほかに情報の流出が確認された顧客企業があるかどうかが、今回の件数がこれで止まるかを決める。
もう一つは、JR東日本とビューカードが対象者に送る個別の通知メールの内容だ。ビューカードの約403万件は対象者の特定が続いており、通知の段階で件数や項目が確定する。
ことば
- IDCFクラウド — ソフトバンク子会社のIDCフロンティアが提供する国産のクラウドサービス。多数の企業や自治体が基盤として使っており、10月7日の不正アクセスでは1つの地域区分の障害が数百の利用者に波及した。
- 大人の休日倶楽部 — JR東日本が50歳以上を対象に運営する会員組織。ビューカードが発行するクレジットカードと一体になっており、今回は会員番号や生年月日まで漏えいの可能性がある項目に含まれた。
- 委託先経由の漏えい — 自社のシステムではなく、業務を委ねた外部の会社や、その会社が使うクラウドから顧客情報が出ていく型。10月は証券・保険・自治体で同じ型の公表が続いている。
🔗 一次ソース