Signal
📡 Signal|Ledger、販売店経由の端末 1 台に不正なハードウェア植込みを確認
Ledger が CryptoBilis 経由の被害端末 1 台に不正なハードウェア植込みを確認。自社基盤の侵害は否定し、販売店は全在庫の販売を停止した。
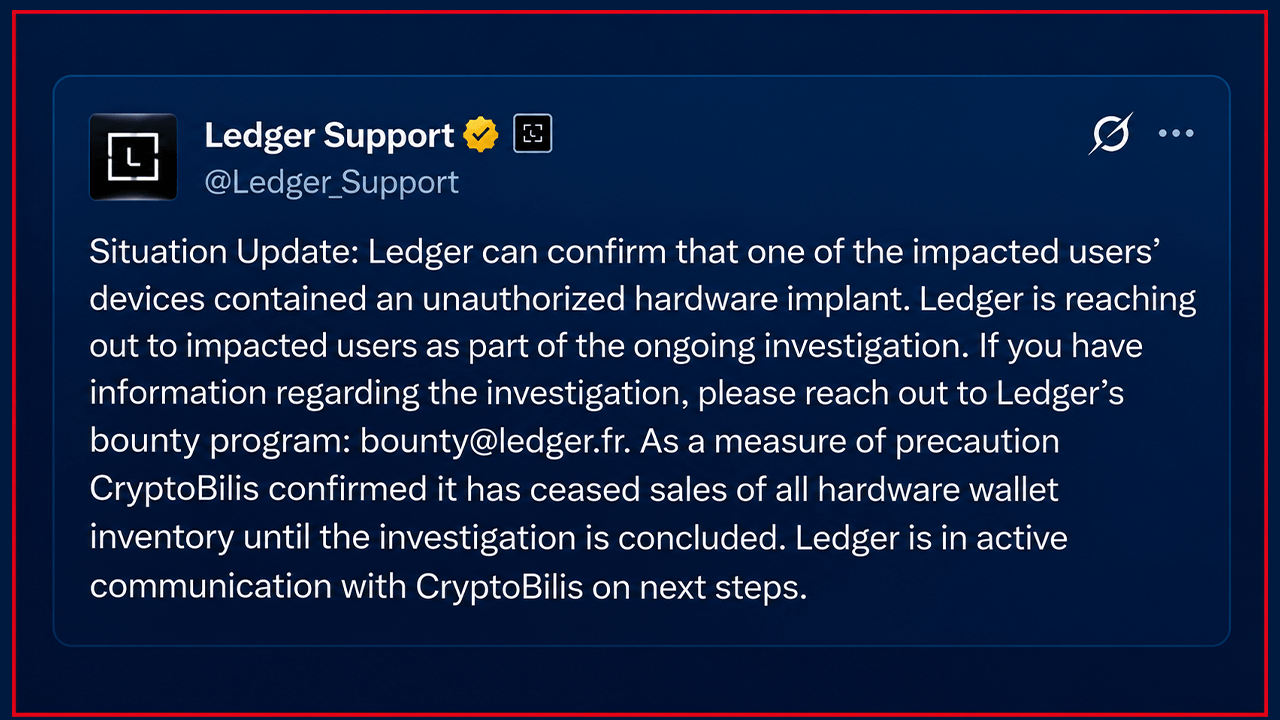
Ledger は10月11日未明 (日本時間)、東南アジアの販売店 CryptoBilis 経由の資金流出の調査で、被害を受けた利用者の端末 1 台に許可されていないハードウェアが植え込まれていたことを確認したと、公式サポートの X アカウントで明らかにした。同じ告知で、自社のセキュリティ基盤・システム・サービスが侵害された兆候はないとし、CryptoBilis が調査の終了までハードウェアウォレットの全在庫の販売をやめたと伝えた。
「販売店 1 社を経由した購入」という共通点だけがあった段階から、少なくとも 1 台では端末そのものに細工があったことが、メーカー自身の確認で裏付けられた。読者の側で確かめるべき点は、今回いっそう「どこで買ったか」に絞られる。
10月10日の記事 (Ledger、東南アジアの販売店 CryptoBilis に出荷停止を要請) と速報 (Ledger、販売店経由の資金流出を調査) の続報として、新しく分かったことと、まだ分からないことを分けて整理する。
10月9日の告知から変わった 4 点
Ledger_Support が日本時間10月11日午前2時すぎに出した「Situation Update」は、10月9日の最初の告知と比べて次の点が新しい。
- 植込みの確認: 被害を受けた利用者の端末の 1 台に、許可されていないハードウェアの植込み (implant) があったと確認した
- 自社への侵害の否定: Ledger のセキュリティ基盤・システム・サービスが侵害された兆候はないとした
- 販売停止の範囲: CryptoBilis が、調査の終了までハードウェアウォレットの全在庫の販売をやめたことを確認したと伝えた。Ledger は今後の対応について CryptoBilis と協議しているという
- 案内の対象: 10月9日は「過去90日に購入した利用者」だった呼びかけが、今回は期間の限定なく「この販売店から購入した利用者」になった
案内の中身は変わっていない。未設定の端末は設定を始めず、設定済みなら新しいシード (復元用の単語列) で初期化した別の Ledger 端末へ資産を移すことを検討する。ただ期間の限定が外れたことで、90日より前に CryptoBilis で買った利用者も対象に入った。
Ledger はあわせて、関係当局と協力して実行者の責任を追及していること、セキュリティ有志の緊急窓口 SEAL 911 の協力を得ていることを明らかにし、調査に関する情報は Ledger の報奨金プログラムの窓口 (bounty@ledger.fr) へ寄せるよう呼びかけた。
「1 台で確認」が意味するもの、しないもの
確認されたのは、被害を受けた端末のうち 1 台だけだ。Ledger は、何台に同じ細工があったのかも、植込みが資金流出の原因だったのかも、まだ言っていない。被害額も Ledger は公表していない。
外部の推計は増えている。10月9日の時点で広く引用されたのはオンチェーン分析者 Specter の8,600万ドル超だったが、Bitcoin.com News は10月10日、Yfarmx による約9,340万ドル・471 アドレス、Bitquery による約9,290万ドル・311 アドレスという推計を伝えた。どれも第三者がアドレスを追った集計で、CryptoBilis で買った利用者に限った数字かどうかは確かめられていない。
同じ記事は、マウントゴックスの元 CEO マルク・カルプレス氏が、マレーシアで買った Ledger 端末の画面の裏に別の基板が仕込まれていたとする写真を X で公開したことも伝えている。ただし同氏はこの端末を CryptoBilis で買ったとは言っておらず、Ledger もこの写真を今回の確認と結び付けていない。
一方で、Ledger が自社の基盤への侵害を否定したことの意味は大きい。破られたのが Ledger の製造やソフトウェアの配信ではなく、出荷後の流通の途中だったなら、公式ストアや他の正規販売店で買った端末は、この件の対象から外れる。Ledger は Cointelegraph に対し、Ledger から直接買った端末の被害の報告はないと答えている。
「正規販売店」という目印の限界
CryptoBilis は Ledger の販売店一覧に、インドネシア・マレーシア・フィリピンの販売店として載っていた事業者だ。正規の販売網の中にある店でも、端末が利用者に届くまでの途中で細工される余地があったことになる。
ハードウェアウォレットの安全性は、秘密鍵を端末の外に出さない設計に支えられている。植込みは、利用者が端末に入力したり画面に表示したりする情報を横から読むことで、この設計を迂回する。「正しい手順で使っているか」だけでなく、「その端末が工場を出たときのままか」が問われる。
Ledger は告知の中で、改ざんを防ぐ仕組みのさらなる強化に取り組んでいるとも書いた。購入経路を確かめる手段を、メーカー側がどこまで用意するかが次の論点になる。
次に見るもの
確認できる次の一点は、Ledger_Support と Ledger のサポートサイト (support.ledger.com) で出る次の続報だ。①植込みのあった端末が何台か ②植込みと資金流出の因果関係 ③CryptoBilis 以外の販売経路に同じ細工が無いか、の 3 点が示されるかを見る。CryptoBilis 自身の声明は、ここまで出ていない。
今日確かめられるのは、自分の端末をどこで買ったかだ。CryptoBilis で買っていれば、時期を問わず Ledger の案内の対象になる。また、こうした事件の直後は Ledger を名乗る偽の連絡が増える。Ledger は 24 単語の復元フレーズを尋ねることはないとあらためて注意を促しており、連絡は公式の経路だけで受けるよう呼びかけている。
ことば
- ハードウェア植込み (implant) — 端末の内部に、本来の設計にない部品や基板を後から仕込む手口。画面の表示や入力を読み取り、外へ送ることで、秘密鍵を外に出さない設計を迂回する。
- シード (リカバリーフレーズ) — 12〜24 個の英単語の並びで、ウォレットの秘密鍵を作り直すための元になる情報。細工された端末で作ったシードは盗まれている恐れがあるため、別の端末で作り直すよう案内されている。
- SEAL 911 — セキュリティ研究者の有志が運営する暗号資産の被害の緊急連絡窓口。今回は Ledger の調査にも協力していると Ledger 自身が明らかにした。
🔗 一次ソース
- Ledger 公式サポート X の Situation Update(2026年10月11日 日本時間・端末 1 台への植込み確認と自社基盤の侵害否定) https://x.com/Ledger_Support/status/2108968264055345381
- Ledger 公式サポート X の最初の告知(2026年10月9日) https://x.com/Ledger_Support/status/2108551100613714002
 Ledger confirms hidden hardware implant in affected user's wallet(Bitcoin.com News・2026年10月10日・第三者推計とカルプレス氏の写真)Bitcoin News
 Ledger confirms unauthorized hardware implant; losses may exceed $86M(Cointelegraph・2026年10月11日)Cointelegraph
- Ledger、CryptoBilis の購入者の資金流失を調査(The Block・2026年10月9日)theblock.co

