Signal
📡 Signal|JR九州、IDCF への攻撃で会員メール最大約130万件に漏えいの恐れ
IDC フロンティアのクラウドへのランサムウェア攻撃で、JR九州の Web 会員のメールアドレス最大約130万件に漏えいの可能性が出た。IDCF の契約先は495の企業・自治体に及ぶ。
JR九州は10月9日、IDC フロンティア (IDCF) で起きた不正アクセスに伴い、JR九州 Web 会員の電子メールアドレスが漏えいした可能性があると公表した。対象は最大約130万件で、会員向けメールマガジンの電子メールログデータが閲覧または取得された可能性を否定できないとしている。
IDCF はソフトバンク傘下のクラウド事業者で、自社のクラウドサービスの一部がランサムウェア攻撃を受けたと10月7日に公表している。この時点で IDCF が影響を受けたとした契約先は495の企業と自治体。1 社のクラウドへの攻撃が、契約先それぞれの利用者の個人情報の問題として順に表に出てくる局面に入った。JR九州の公表は、件数を示した大口の例になった。
JR九州が公表した範囲
JR九州の発表は 1 枚の文書で、範囲をはっきり区切っている。漏えいの可能性があるのは電子メールアドレスだけで、氏名・住所・電話番号・クレジットカード番号などの個人情報と、メールマガジンの件名・本文は「漏えいの可能性はありません」としている。
影響はすでに利用者の側にも出ている。メールマガジンは配信できない状態になっており、JR九州は漏えいの可能性がある利用者に、準備が整い次第、順次おわびのメールを送るとしている。発表の中で IDCF に触れているのは冒頭の 1 文だけで、攻撃の手口やシステムのどこに置かれていたデータかは書かれていない。
メールアドレスだけの漏えいでも、利用者にとって軽くはない。JR九州を名乗るメールが届いたときに、本物かどうかを見分ける材料が攻撃者の側に渡りうるからだ。おわびのメールが届く時期と、なりすましメールが出回る時期が重なれば、見分けはさらに難しくなる。
IDCF が4回の告知で明らかにしたこと
IDCF の公表は、7日から9日までの4回に分かれている。
- 7日 (1回目): 7日午前3時40分ごろから「東日本第1リージョン」で障害。原因は第三者からの不正アクセス
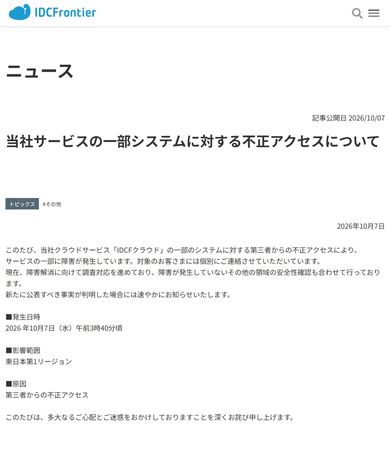
- 7日 (2回目): 第三者からのランサムウェア攻撃と判明。影響を受けたのは IDCF クラウドを契約する495の企業や自治体。二次被害やデータ漏えいを防ぐため、同リージョンをネットワークから遮断し、システムを停止
- 8日 (3回目): 影響は同リージョンの一部の4つのゾーン。仮想サーバーは停止し、再起動できない。顧客のデータは「取り出しや復元が困難な見通し」で、復元は顧客自身が持つバックアップからのみ可能。他のリージョンでは不正アクセスは確認されていない。監督官庁と警視庁へ報告
- 9日 (4回目): 7日午前9時に緊急対策本部を設置し、親会社のソフトバンクと連携して対応
4回の告知を通じて、IDCF はデータが外へ持ち出されたかどうかを認めても否定してもいない。侵入の経路も調査中だ。
1 社のクラウドから495の契約先へ
茨城県と東京都小平市は、ホームページを臨時のページに切り替えるなどして「システム障害」と案内している。時事通信は、この 2 つの自治体の障害が IDCF の件によるものだと伝えている。自治体のサイトは IDCF の名前を出していない。
攻撃を受けたのは IDCF 1 社でも、利用者に向けて説明する責任は契約先それぞれにある。契約先は、自社のどのデータがどのゾーンに置かれていたかを確かめ、漏えいの可能性の範囲を自分で判断して公表しなければならない。495の契約先が同じ作業を同時に進めるため、公表は日をずらして続く。JR九州の約130万件は、そうした公表の 1 件として読むのが自然だ。
IDCF が「データの復元は顧客自身のバックアップからのみ」と書いたことも、契約先の負担を重くする。クラウドに置いたデータの控えを別の場所に持っていたかどうかで、契約先ごとの復旧の速さが分かれる。
次に見るもの
確認できる次の一点は、IDCF のお知らせページ (idcf.jp/news) に出る次の告知だ。①データの外部への持ち出しの有無 ②侵入経路、の 2 点に触れるかを見る。持ち出しが確認されれば、JR九州を含む契約先の「可能性」の公表は、件数の確定へと進む。あわせて、JR九州のおわびメールが届く時期とメールマガジンの再開時期は、同社のニュースページで確かめられる。
ことば
- ランサムウェア — データを暗号化して使えなくし、元に戻すことと引き換えに身代金を要求するマルウェア。近年は暗号化の前にデータを盗み出し、公開すると脅す「二重恐喝」が多い。
- リージョン・ゾーン — クラウド事業者がサーバーを置く地域の単位がリージョン、その中をさらに分けた区画がゾーン。障害や攻撃の影響をどこまでで止めるかを決める境界になる。
- 電子メールログデータ — メールを配信した記録。宛先のアドレスや配信の日時などが含まれる。本文を含まなくても、宛先の一覧そのものが個人情報になる。
🔗 一次ソース
- IDC フロンティア社で発生した不正アクセスに伴うメールアドレス等の漏えい可能性について(JR九州・2026年10月9日)jrkyushu.co.jp
- JR九州 ニュース一覧jrkyushu.co.jp
 IDC フロンティア 障害のお知らせ 第1報(2026年10月7日)株式会社IDCフロンティア
- IDC フロンティア 第2報(2026年10月7日)株式会社IDCフロンティア
- IDC フロンティア 第3報(2026年10月8日)株式会社IDCフロンティア
- IDC フロンティア 第4報(2026年10月9日)株式会社IDCフロンティア
 茨城県と小平市のサイト障害を伝える報道(時事通信・nippon.com・2026年10月7日)nippon.com