Signal
📡 Signal|Keystone の公式サイトから購入者の住所と注文内容が流出
ハードウェアウォレットの Keystone が、公式サイトへの不正アクセスで購入者の氏名・住所・注文内容が流出したと公表。鍵は無事でも、購入者の名簿は外に出た。
ハードウェアウォレットの Keystone は 10 月 25 日未明 (日本時間)、公式サイトへの不正アクセスで購入者の氏名・連絡先・配送先住所・注文内容 (品目と価格) が第三者に取得されたと公式 X で公表した。カードや口座の情報、リカバリーフレーズ、秘密鍵、ウォレットのパスワードは流出していないと同社は説明している。
鍵は守られたが、「誰がハードウェアウォレットを買い、どこに住んでいるか」の名簿は外に出た。自分で鍵を持つ自己保管の弱点は、端末そのものより端末を買う経路のほうにある。今回の件はそれを、2020 年の Ledger とほぼ同じ形で見せている。
Keystone が公表した経緯
同社の告知による時系列は次のとおり。
- 10 月 20 日: 公式サイトへの不正アクセスを検知
- 10 月 23 日: Shopify と API の利用記録を照合し、第三者が購入者の配送情報を取得したことを確認
- 10 月 25 日 02:59 (日本時間): 公式 X で公表し、謝罪
告知は「お預かりした情報を守れなかった」と詫びたうえで、アクセスの遮断、脆弱性の修正、調査の開始、影響を受けた顧客へのメール連絡を済ませたとしている。影響を受けた人数と侵入の経路は明らかにしていない。詳しい報告書は「近く出す」という。
流出の範囲は、同社の説明では次のように分かれる。
- 流出した: 氏名、連絡先、配送先住所、注文内容 (品目と価格)
- 流出していない: カード・口座の情報、リカバリーフレーズ、秘密鍵、ウォレットのパスワード
Shopify はネットショップを作って運営するためのサービスだ。告知は Shopify 自体が侵害されたとは書いておらず、Shopify と記録を突き合わせて取得の事実を確かめた、という書き方にとどまる。
偽の「交換品」が届く筋書きには前例がある
Keystone が告知の後半で警告しているのは、同社を名乗る電話・SMS・メール・郵便だ。返金、交換用端末の送付、注文や住所の「修正」を持ちかけてくる連絡について、同社は「どれも当社からではない」と明言し、「自分で注文していない端末にリカバリーフレーズを入れない」と念を押した。
この順番の警告は、Ledger の経験をなぞっている。Ledger は 2020 年 6 月 25 日に EC とマーケティング用のデータベースへ第三者の侵入を受け、約 100 万件のメールアドレスと、9,500 人分の氏名・住所・電話番号・注文製品などが流出したと同年 7 月 29 日に公表した。同年 12 月には 27 万 2,853 人分の購入者データがハッカー向けの掲示板 RaidForums で公開された。
その半年後の 2021 年 6 月、改造された Ledger の端末が偽の「交換品」として購入者に郵送されていたことを BleepingComputer が報じた。端末には USB メモリが配線で取り付けられ、同封の手紙は端末をパソコンにつないでアプリを開き、リカバリーフレーズを入力するよう求めていた。入力されたフレーズは攻撃者に送られ、ウォレットごと乗っ取られる仕組みだった。
Ledger の例では、名簿の公開から偽の郵便まで半年が空いた。流出した直後より、話題が落ち着いたころに届く「正規に見える郵便」のほうが危ない。
店の層の事故は繰り返されている
ハードウェアウォレットは、秘密鍵をインターネットから切り離した専用端末の中に閉じ込めるための機器だ。その設計は今回も破られていない。破られたのは、端末を売る店の層である。
この層の事故は Ledger でも繰り返された。2026 年 1 月には、Ledger の決済を担う外部の EC 事業者 Global-e のネットワークで不審な活動が見つかり、購入者の氏名・住所・メールアドレス・電話番号・注文内容 (注文番号・製品・価格) が第三者に複製されたと SiliconANGLE が報じた。この件でも Ledger の端末とソフトウェアは侵害されていない。
ビットコインやイーサリアムを取引所に預けず自分で持つ人ほど、ハードウェアウォレットを買う。その購入記録は、通常の通販と同じく氏名と住所とともに店のシステムに残る。鍵をどれだけ厳重に守っても、「この住所の人は暗号資産を持っている」という手がかりは、買った瞬間に別の場所に生まれる。端末の安全と名簿の安全は、別々に考える必要がある。
Keystone は、公式サイトへはリンクを踏まずに自分で「keyst.one」と打ち込むこと、怪しい連絡を受けたら support@keyst.one へ問い合わせることを勧めている。
次に見るもの
確認先は、Keystone が予告した詳細報告書だ。公式サイト (keyst.one) と公式 X (@KeystoneWallet) に出る見込みで、見るべき点は 3 つある。
- 影響を受けた人数 (現時点で同社は公表していない)
- 侵入の経路 (公式サイトのどこが破られたのか、Shopify との連携部分が関わったのか)
- 不正アクセスが続いた期間 (検知した 10 月 20 日より前から始まっていたか)
人数が大きく、経路が店の連携部分なら、同じ仕組みで通販をしているほかの機器メーカーにも同じ点検が求められる。報告書の公表までは、Keystone を名乗る郵便と電話をすべて疑ってよい。
ことば
- リカバリーフレーズ — ウォレットを復元するための単語の列。これがあれば別の端末で同じ資産を動かせるため、Keystone も Ledger も「当社が入力を求めることはない」と繰り返し警告している。
- Shopify — ネットショップを作って運営するためのサービス。Keystone は今回、Shopify と API の利用記録を照合して、購入者の配送情報が取得されたことを確かめた。
- ハードウェアウォレット — 秘密鍵をネットから切り離した専用端末に保管する機器。鍵は端末内にとどまるが、購入時の氏名や住所は通常の通販と同じく店のシステムに残る。
🔗 一次ソース
- Keystone 公式 X の告知 (2026 年 10 月 25 日 02:59 JST・流出範囲と経緯): https://x.com/KeystoneWallet/status/2114054080754770137
 Ledger による 2020 年の EC・マーケティング用データベース流出の公表 (同年 7 月 29 日)Ledger
 BleepingComputer: 改造された Ledger 端末の郵送 (2021 年 6 月 16 日)BleepingComputer
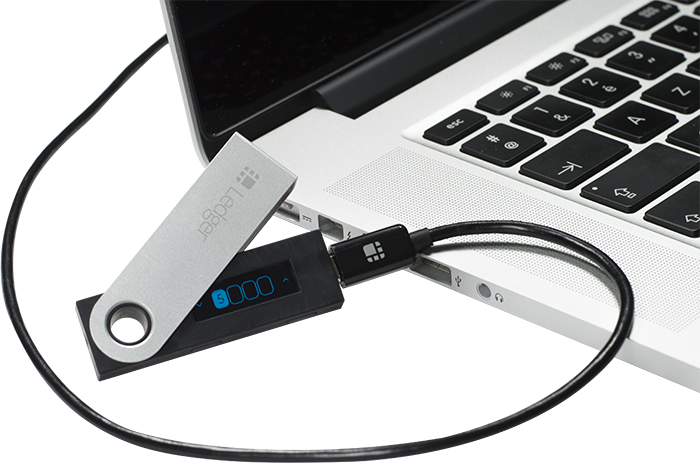 SiliconANGLE: Global-e 経由の Ledger 購入者データ流出 (2026 年 1 月 5 日)SiliconANGLE
