Signal
📡 Signal|国家サイバー統括室と金融庁、漏えい続発で事業者に対策の点検を要請
国家サイバー統括室と金融庁が、個人情報の流出続発を受けて事業者に対策を求めた。委託先の管理と保有データの最小化、画像による本人確認の前倒し廃止が柱だ。
内閣官房の国家サイバー統括室は10月9日、不正アクセスで大量の個人情報が盗まれる事案が相次いでいるとして、事業者向けの注意喚起を出した。同じ日、金融庁も金融機関などに、サイバー対策の点検と、非対面の本人確認の切り替えを前倒しするよう求めた。
第一興商、ローソン、ブックオフと、この1週間だけで数百万件規模の公表が3件続いた。国の対応は、入口を塞ぐ技術の話から、委託先との関係や「そもそも何を持っておくか」へと広がっている。2つの文書が何を求めたのかを整理する。
統括室の注意喚起は3本柱
国家サイバー統括室は、ウェブシステムの脆弱性の悪用、サプライチェーンを通じた侵害、堅牢さを欠くデータ管理によって、大量の個人情報を扱う事業者のシステムが侵入される事案を複数確認しているとした。そのうえで、大量の個人情報や機微な情報を扱う事業者に、次の3つの柱で対策の徹底を速やかに検討するよう求めた。
- ウェブシステム等の適切な管理 — 修正プログラムの迅速な適用、サポートが切れた製品を使わないこと、多要素認証 (MFA) の導入、推測されやすいパスワードの禁止、ログの取得と監視
- サプライチェーンを通じた侵害への対策 — 委託先のセキュリティ状況の継続的な把握、契約での報告義務の規定、委託先に渡す情報の最小化と業務終了後の削除
- データの適切な管理 — 保有する情報資産の棚卸し、保有情報の最小化、アクセス制御、パスワードなど認証情報を平文で保存しないこと
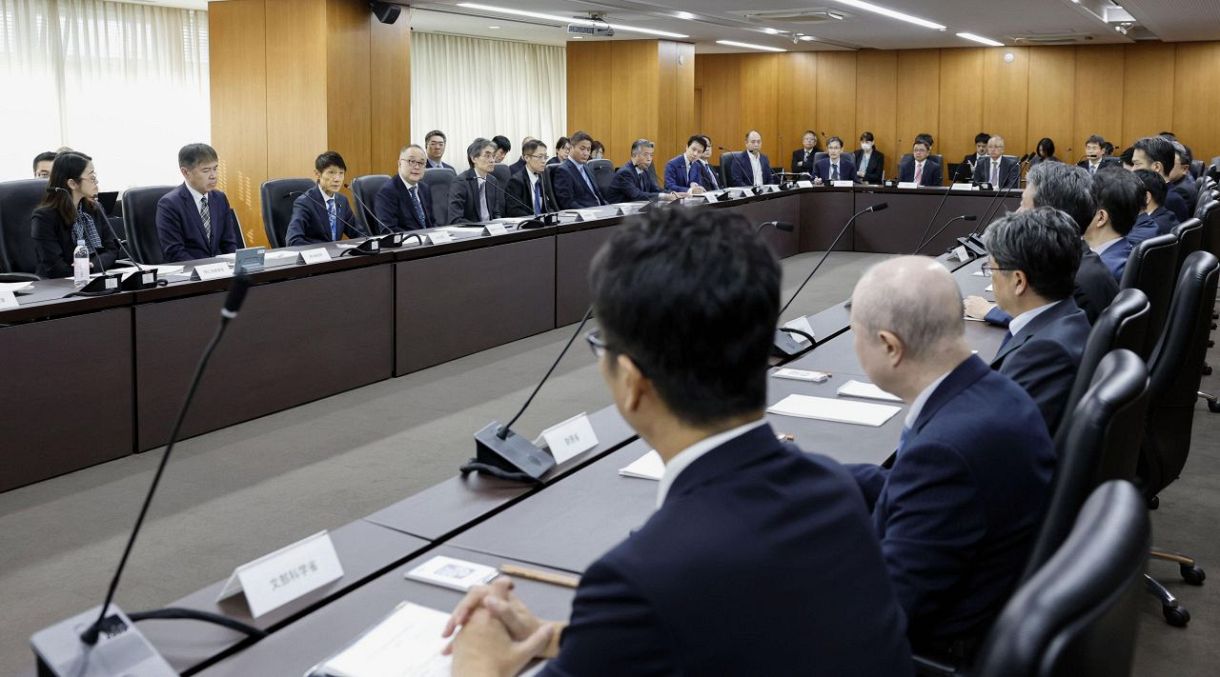
報道によると、政府は前日の8日午後、古川俊治サイバー安全保障担当相らが出席する関係省庁会議を開き、企業に注意喚起する方針を示していた。
「委託先と共に管理する」と「持たない」
文書の中で目を引くのは、2つ目と3つ目の柱だ。統括室は、攻撃者が防御の弱い委託先を足掛かりに標的の企業へ入る手口を挙げ、「委託先企業と共に管理する」という認識で安全管理措置を講じるよう求めた。第一興商の事案は、まさに委託先の従業員の端末が入口になった。
データの管理では、近年の攻撃者が盗んだ情報を公開すると脅したり売買したりと、情報そのものを標的にする傾向を強めているとして、「保有する情報資産を守る」視点を求めた。保有する情報が少なければ、漏えいしても被害の広がりを抑えられる。会員サービスのために積み上げた個人情報は、企業にとって資産であると同時に、守り切れなければ負債になる。国の文書が、その負債を減らす方向を明記した。
金融庁は画像による本人確認の前倒し廃止
金融庁の注意喚起は、運転免許証などの本人確認書類の画像を含む顧客情報が漏えいする事案が起きていることを背景に挙げた。求めたのは3点だ。
1つ目は、統括室の注意喚起などを踏まえ、委託先などのリスク管理 (サードパーティリスク管理) やインシデント対応の態勢を含めて対策を点検し、不十分なら速やかに措置すること。2つ目は、非対面の本人確認で、本人確認書類の画像や顧客の容貌の画像に不自然な点がないか、改めて確認を徹底すること。
3つ目が最も具体的だ。犯罪収益移転防止法の施行規則の改正で、2027年4月1日から、本人確認書類の画像を送ってもらう方式は廃止され、IC チップの情報を読み取る方式に原則一本化される。金融庁は、施行日を待たずにできるだけ早く対応するよう求めた。漏えいした免許証の画像が別の口座開設のなりすましに使われる経路を、先に塞ぐ狙いだ。
この規則は、銀行だけでなく証券会社や暗号資産交換業者など、非対面で口座を開く事業者に広くかかる。スマートフォンで免許証を撮影して送る口座開設は、半年ほどの間に IC チップの読み取りへ置き換わっていくことになる。
次に見るもの
確認先は2つある。1つは国家サイバー統括室の注意喚起のページで、統括室は被害を受けた組織に技術情報の共有を求めており、相次ぐ事案の原因や手口がまとまって公表されるかを見る。金融庁の文書も、今後明らかになる攻撃の原因・手口を踏まえて点検するよう求めている。もう1つは各金融機関と暗号資産交換業者の口座開設の案内で、画像送信による本人確認の受け付けを2027年4月より前に止める動きが出るかどうかだ。
ことば
- 多要素認証 (MFA) — パスワードに加えて、スマートフォンへの確認コードや生体認証など、別の種類の要素を組み合わせて本人を確かめる仕組み。パスワードが漏れても、それだけではログインできなくなる。
- サプライチェーン攻撃 — 標的の企業そのものではなく、取引先や委託先など防御の弱いところを入口にして、本来の標的に届く攻撃。統括室は今回、委託先と共に管理する認識を求めた。
- 犯罪収益移転防止法 — マネー・ローンダリングを防ぐため、金融機関などに取引時の本人確認や記録の保存を義務づける法律。その施行規則の改正で、2027年4月から画像送信による本人確認が廃止される。
🔗 一次ソース
- 国家サイバー統括室:不正アクセスによる漏えい等の事案を踏まえた対応について (2026年10月9日・PDF)cyber.go.jp
 国家サイバー統括室:注意喚起 (掲載ページ)注意喚起 - 国家サイバー統括室
 金融庁:現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について (2026年10月9日)fsa.go.jp
 東京新聞 (共同通信):政府、関係省庁会議を開催へ (10月8日)東京新聞デジタル
 東京新聞 (共同通信):企業に脆弱性対策要請へ 政府、不正アクセス続出で (10月8日)東京新聞デジタル
 第一興商:委託先における個人情報漏えいのおそれについて (2026年10月8日)株式会社第一興商