Signal
📡 Signal|GMO、お名前.com 侵害で懸賞金100万ドルを創設
GMOは約80億円の要求を拒否し、犯人特定の情報に総額100万ドル上限の懸賞金を設けた。補償は三層に。
GMOインターネットグループは10月27日19時10分、「お名前.com デスクトップクラウド」への不正アクセスについて第12報を出し、攻撃者の金銭要求には「永久に応じません」と明言したうえで、関与者の特定につながる情報に総額100万米ドルを上限とする懸賞金を設けると発表した。犯人に情報を公開された利用者には、区分ごとに最大300万円の特別お見舞金を払う。
 GMOインターネットグループ 第12報 (10月27日19時10分・特別お見舞金・懸賞金)【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第12報) | GMOインターネットグループ株式会社
犯人には払わず、お金は捜査に協力する人と被害を受けた利用者へ回すという判断だ。狙われたのは利用者が自動売買のために借りていた仮想PCで、そこに保存されていた取引口座のログイン情報が被害の入口とされている。
要求額は約80億円、GMOは支払わない
経緯は短い。10月20日、一部の利用者のサーバーに第三者が不正なプログラムを置いていたことが分かり、GMOは21日午前4時から全プランのサーバーを順次止めた。影響の可能性があるサーバーは26,739件。同じ21日に脅迫メールが届き、要求額は約80億円だった。
27日には、攻撃者とみられる者が「12時に利用者の情報を公開し、ランサムウェア攻撃を行う」と予告し、GMOは12時30分に情報と称するものの公開を確認した。中身は確認中で、事実と異なる内容が含まれるおそれがあるとしている。ランサムウェアの被害は13時55分時点で確認されていない。
第12報は、支払わない理由を二つ挙げる。払っても取得された情報の削除や不正利用の防止は保証されないこと、そして支払いが犯罪組織への資金になり次の攻撃を助長することだ。
盗まれたのは、取引ツールに保存されたログイン情報
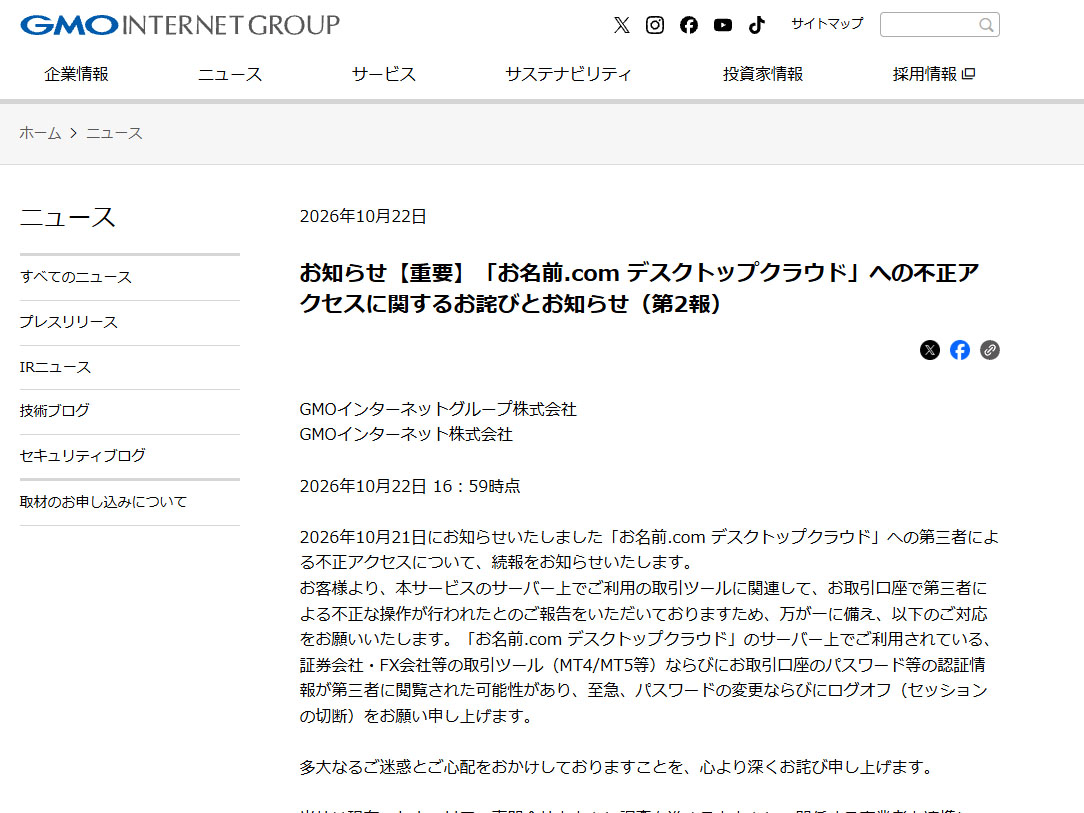
このサービスは、リモートデスクトップで操作する Windows の仮想PCを24時間動かせるもので、MetaTrader などFXの自動売買プログラムを置く用途で使われることが多い (Impress Watch の報道)。GMO の第2報によると、サーバー内に保存されていた取引口座のログイン情報等が第三者に取得され、不正に使われた可能性がある。利用者からは、取引口座で第三者による不正な操作があったとの報告も届いた。クレジットカード情報はこのサービスのサーバーでは持っていない。
第4報には、攻撃者が脅迫の中で挙げた内容として「国内外の70を超える証券会社・FX会社等」に開設された取引口座への不正操作の継続が記されている。これは犯人側の予告であって、確認済みの被害の範囲ではない。被害件数と被害額は、第12報にも記載がない。
利用者が口座にログインしたまま、認証情報を第三者が運営する仮想PCに置いていれば、その仮想PCが乗っ取られた時点で、証券会社やFX会社の守りの外側から口座に手が届く。自動売買は「人が見ていない時間にも動く」ことが価値で、同じ性質が不正な注文も見えにくくする。
補償は三層に分かれた
GMO が約束した支払いは、性格の違う三つになった。
- 一律5,000円 (第4報): 現在の全利用者が対象。金銭的な被害の有無は問わない
- 不正取引の実現損失の補償 (第4報): 不正な取引で確定した差損や手数料。相場変動の損失や得られたはずの利益は対象外。取引所等が返金に応じない場合も、対象と認めた損失は払う
- 特別お見舞金 (第12報): 公開された情報に本人の情報が含まれるとGMOが確認した場合、氏名・連絡先などの基本情報で10,000円、取引口座のID・パスワードなど金融・認証の情報で15,000円、要配慮個人情報などプライバシー性の高い情報で25,000円。複数区分は合算し、1回の公開につき上限300万円
三つは別々に払われる。公開の範囲や方法が変われば、特別お見舞金の内容を見直すことがあるとしている。
懸賞金は「身代金ではない」と明記
「GMOサイバー犯罪撲滅・懸賞金」は、実行者や指示役の身元、攻撃に使われたサーバーやドメイン、関連する暗号資産アドレスや送金記録など、具体的で検証できる情報に報奨を払う制度だ。総額上限の100万米ドルは制度全体の上限で、1件あたりの額ではない。約1億5,000万円という円の数字は1ドル150円で換算した参考額にとどまる。受付は10月28日12時 (日本時間) から犯人の逮捕まで、日本語・英語・中国語で受ける。
第12報は、報奨が犯人への身代金でも盗まれた情報の買い取り代金でもないと書いている。実行者や共犯者、不正な手段で情報を得た者、虚偽の情報を出した者は支払い対象外で、独自の侵入調査や犯人との接触もしないよう求めている。要求に応じない宣言と懸賞金を同じ報に並べたことで、GMO は「払う相手」を犯人から捜査協力者へ置き換えた。
能動的サイバー防御の「発動第1号」を要請
GMO は24日の第4報で、本件を能動的サイバー防御の「発動第1号」事案と位置づけ、攻撃基盤の追跡・遮断・無力化を国主導で進めるよう政府関係機関に緊急要請した。サイバー対処能力強化法のうち、攻撃に使われているサーバーにアクセスして不正なプログラムを停止・削除する「アクセス・無害化措置」の規定は、10月1日に施行されたばかりだ (国家サイバー統括室)。
施行から1か月たたないうちに、民間の事業者が自社の事案への適用を公に求めた形になる。ただし第12報までの GMO の発表には、政府が措置を決めたという記載はない。要請は要請のままで、新しい制度が民間の被害にどう使われるのかは、外からはまだ見えない。
次に見るもの
- 10月28日12時: 懸賞金の専用窓口と募集要項の公開。支払い要件、複数の提供者がいる場合の配分、本人確認の手順がここで初めて具体になる
- 10月30日23時59分まで: 一律5,000円の受け取り手続きと、6か月無償の代替サービスの案内が登録メールアドレスに届く予定
- 11月6日まで: 不正取引の損失補償の申請方法と受付期間の案内
利用者向けの注意は、GMO の各報で一貫している。公開された情報と称するものには近づかない (第12報は、そのサイトにアクセスした人の情報が犯人に取得されていることを確認したとしている)。パスワードの変更はサービスのサーバー以外の端末から行い、二段階認証を設定する。GMO がパスワードや認証コードを尋ねることはなく、「被害金を取り戻す」と費用を求める連絡は便乗詐欺だ。
ことば
- アクセス・無害化措置 — 重大な危害のおそれがある場合に、警察や自衛隊が攻撃に使われているサーバーへ入り、不正なプログラムを止めたり消したりする措置。2026年10月1日に規定が施行され、本件では GMO が政府に適用を要請している。
- MT4/MT5 — FX会社などが採用する取引ツール MetaTrader 4/5。自動売買プログラムを24時間動かすために、利用者が仮想PCに入れて口座にログインしたままにしておく使い方が多い。
- 実現損失 — 取引を決済して確定した損失。今回の補償は、不正な注文で確定した差損や手数料が対象で、相場の値動きによる評価損や逃した利益は含まない。
🔗 一次ソース
- GMOインターネットグループ 第12報 (10月27日19時10分・特別お見舞金・懸賞金)【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第12報) | GMOインターネットグループ株式会社
- GMOインターネットグループ 第10報 (10月27日13時55分・情報の公開の確認)【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第10報)(攻撃者による情報の公開に関し、弊社の認識と対策について)
- GMOインターネットグループ 第8報 (10月27日9時58分・12時の予告と利用者へのお願い)【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第8報)(【続報】お客様をお守りするために現在私たちが行っていること
- GMOインターネットグループ 第4報 (10月24日・補償と能動的サイバー防御の要請)【重要】お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報) | GMOインターネットグループ株式会社
- GMOインターネットグループ 第2報 (10月22日・取引口座のログイン情報の取得と至急のお願い)【重要】「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第2報) | GMOインターネットグループ株式会社
 お名前.com 第1報 (10月21日・サービス停止と影響サーバー26,739件)お名前.com
- 国家サイバー統括室「サイバー対処能力強化法及び同整備法の一部施行について」(10月1日)cyber.go.jp
 Impress Watch「お名前.com デスクトップクラウド」不正アクセスの報道 (10月23日)Impress Watch