Signal
📡 Signal|ドコモ流出、本人確認書類の番号も 最大29万4,839回線
ドコモの前田社長が流出を謝罪した。対象は最大29万4,839回線で、全員の本人確認書類の番号と、一部の口座番号が含まれる。見舞金は検討中で、侵入の経路は調査が続く。
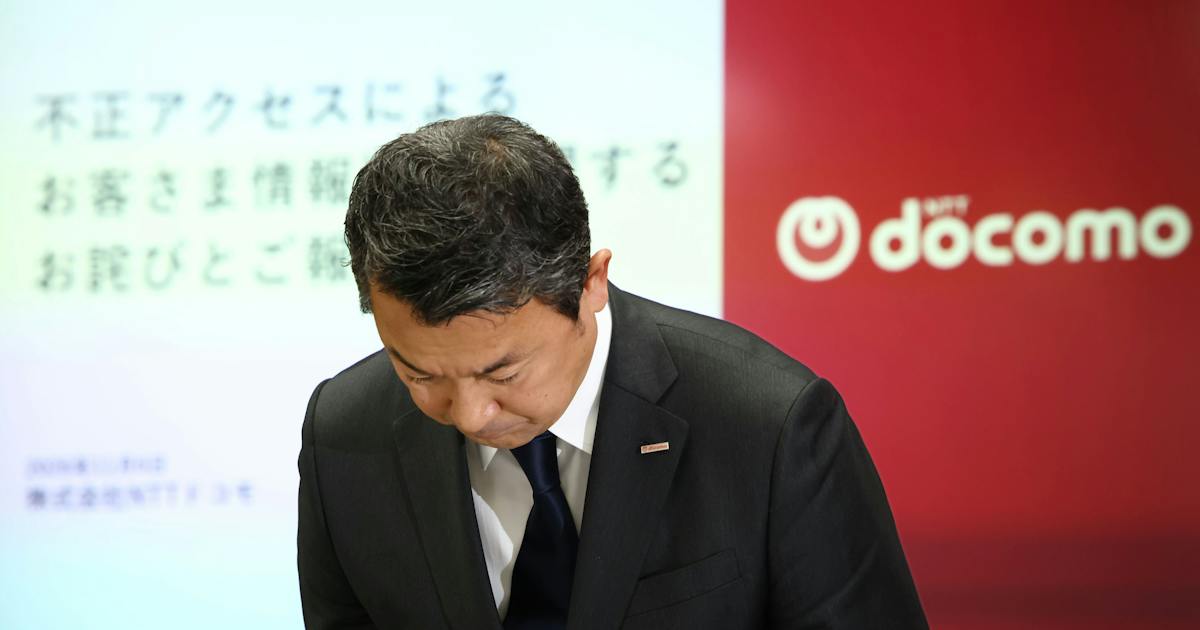
NTTドコモの前田義晃社長は11月6日の記者説明会で、不正アクセスによる顧客情報の流出を謝罪し、対象が最大29万4,839回線に上ると説明した。同じ日の午後6時時点の第三報で、対象者全員の流出項目に本人確認書類の番号が入り、一部の顧客では金融機関の口座番号も含むことが分かった。ドコモは見舞金の支払いを検討している。
11月6日の記事の時点で並んでいたのは氏名、住所、生年月日、電話番号だった。今回はそこに、身元を確かめるための番号とお金の口座が加わった。契約者が考えるべき被害の幅は、不審なメールへの注意だけでは足りなくなった。
第三報で分かった流出の範囲
第三報が挙げる流出項目は次の2層に分かれる。
- 対象者全員: 氏名、生年月日、年齢など / 住所、連絡先電話番号、メールアドレスなど / 本人確認書類の番号 / 携帯電話番号、契約開始日などの契約情報 / 料金プラン、オプション、割引などの契約内容
- 一部の対象者: 法定代理人・手続代理人の氏名と連絡先 / 勤務先や法人の名称と所在地 / 金融機関名、支店名、口座番号、口座名義 / 子育て応援プログラムの情報
件数の表記は2つある。第三報は「最大約30万件」のままで、最大29万4,839回線 (個人20万4,157件、法人9万682件) は記者説明会で示された数字だ。マイナビニュースによると、解約済みの利用者の情報も含まれる。
流出していないと説明された項目もある。クレジットカード番号はマスキングされていた (Business Insider Japan)。マイナンバーは対象外で、「通信の秘密」にあたる情報の漏えいもなかったとしている (日本経済新聞)。
検知から停止まで14時間半、遮断は1度では終わらなかった
マイナビニュースと Business Insider Japan が伝えた説明会の時系列は次のとおりだ。
- 11月4日午前10時30分ごろ: 大量アクセスの警告で不正アクセスを検知
- 同日午後2時30分: 海外の IP アドレスを遮断したが効果がなかった
- 同日午後4時20分: My docomo をメンテナンスの状態へ切り替え
- 同日午後6時10分: 特定の攻撃の経路を遮断
- 同日午後8時32分: My docomo のメンテナンスを解除
- 同日午後11時16分: 不正アクセスの可能性を再び検知
- 11月5日午前1時5分: My docomo とドコモオンラインショップを停止
- 同日午前2時10分: 顧客情報の流出を確認
いったん再開した後に再び検知しており、全面停止は最初の検知から約14時間半後になった。
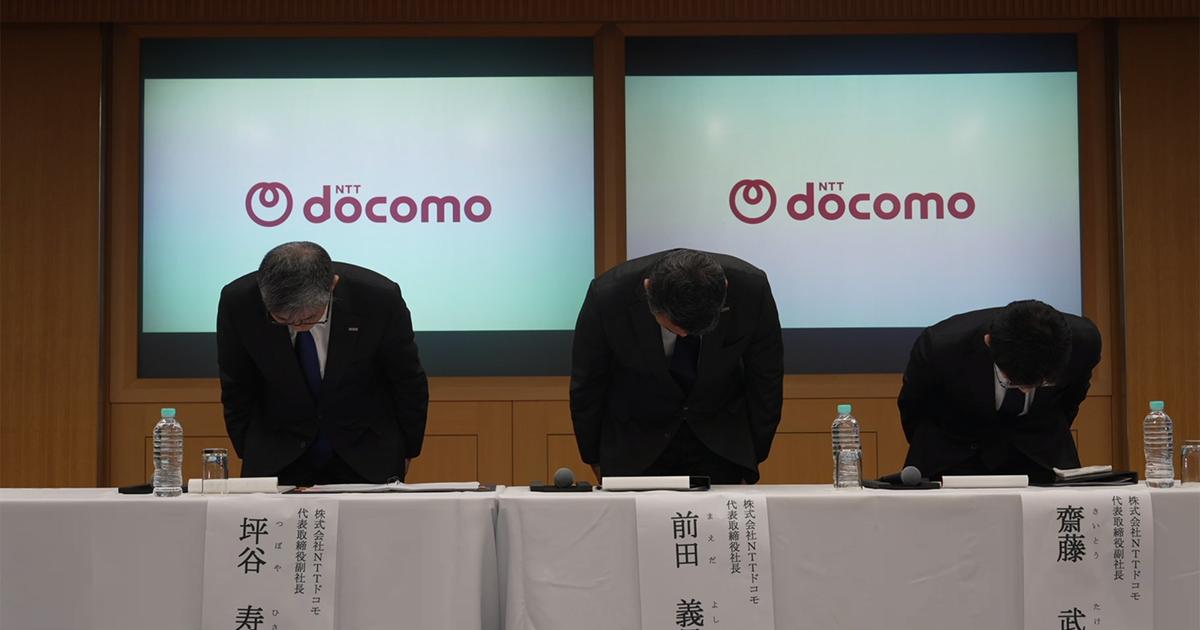
手口について、坪谷寿一副社長は複数のシステムが連携する仕組みを悪用され、顧客情報を機械的に検索・取得されたと説明した。既存の機能を想定外の組み合わせで使われたもので、これまでの診断では想定していなかったという。API を直接狙ったものではないとも述べている。
国家サイバー統括室は前日の文書で、個々には低いと評価されたリスクが組み合わさって侵入の原因になりうると書いた。ドコモの説明はこの指摘と重なる。ただし、攻撃者が同じだと言える材料はなく、侵入の経路そのものもドコモは調査中としている。
対象の人が持っておく見方
携帯回線の契約情報に身元の番号がそろうと、電話やメッセージで本人を装う側の材料が増える。本人しか知らないはずの番号や契約内容を相手が口にしても、それを本物の連絡の証拠として扱わないほうがよい。
ドコモは対象者に SMS とダイレクトメールで案内し、特設ダイヤル (0120-451-360、午前9時から午後8時) を開いた。ドコモや関係者を装う連絡について、URL や添付ファイルを開かない、個人情報やパスワード、カード情報を入力しない、と呼びかけている。
見舞金は個人と法人の両方を対象に検討しているが、範囲、金額、方法は決まっていない。日本経済新聞によると、流出した情報の種類ではなく、顧客に与えた不安を踏まえて考えるという。なお、同じ日に総務省から受けた行政指導は、アマゾンへの電話番号の提供をめぐる別の件だ。
次に見るもの
確認先はドコモの「お知らせ」に出る次の報で、侵入の経路と原因、見舞金の範囲と金額、再開の時期の3点を見る。My docomo、オンラインショップ、6日午後6時に予防的に止めた ahamo の新規受付サイトは、セキュリティを強化する改修の後に再開するとしている。組織と管理体制の検証結果をいつ、どの形で示すかも、NTT グループ全体の再発防止という約束を測る材料になる。
ことば
- 本人確認書類の番号 — 契約時に示した運転免許証などの書類に記された番号。第三報は書類の種類ごとの内訳を示していない。パスワードと違い、利用者の側ですぐに変えられないものが多い。
- マスキング — データの一部を隠して保存・表示すること。カード番号はこの処理がされていたので、流出していないと説明された。
- ahamo — ドコモのオンライン専用の料金プラン。今回は新規受付サイトに不正アクセスは確認されておらず、予防のために止めた。
🔗 一次ソース
- ドコモ「お知らせ」第三報 (11月6日午後6時時点) — 流出項目、最大約30万件、特設ダイヤル、再開は未定を確認docomo.ne.jp
- ドコモ「お知らせ」第二報 (11月5日午後6時30分時点)docomo.ne.jp
 日本経済新聞 — 前田社長の謝罪、マイナンバーの扱い、見舞金の検討日本経済新聞
 マイナビニュース TECH+ — 内訳、攻撃の手口、検知の時系列、坪谷副社長の説明TECH+(テックプラス)
 Business Insider Japan — カード番号の扱い、手口、時系列Business Insider Japan
 ケータイ Watch (ライブドアニュース) — 件数の内訳、ahamo 新規受付サイトの停止ライブドアニュース
- 日本経済新聞の X (2026年11月6日)
