Signal
📡 Signal|無印良品、MUJI Card 番号全桁 約109万件に流出のおそれ
良品計画は MUJI Card のカード番号の全桁 約109万件が流出した可能性があると発表した。第一報で「含まれない」としたカード情報で、番号は独自特典のために自社システムに残していたものだった。
「無印良品」を展開する良品計画は11月4日、公式アプリ「MUJI アプリ」への不正アクセスの調査で、クレジットカード「MUJI Card」のカード番号の全桁 約109万件が流出した可能性があると発表した。カード名義・有効期限・セキュリティコードは含まれていない。10月30日の第一報で「クレジットカード情報は含まれない」としていた件の続報で、対象の中身が大きく変わった。
番号は、カードを発行するクレディセゾンのシステムから出たものではない。良品計画が独自の特典のために受け取り、自社のシステムに残していたものだ。2021年7月まで続いた連携の名残で、109万件のうち約74.5万件はすでに使えないカードだった。LiveMakers は第一報を10月30日の記事で伝えた。本稿は良品計画の適時開示とクレディセゾンの告知から、何が新しく分かったかを整理する。
第一報から変わった3点
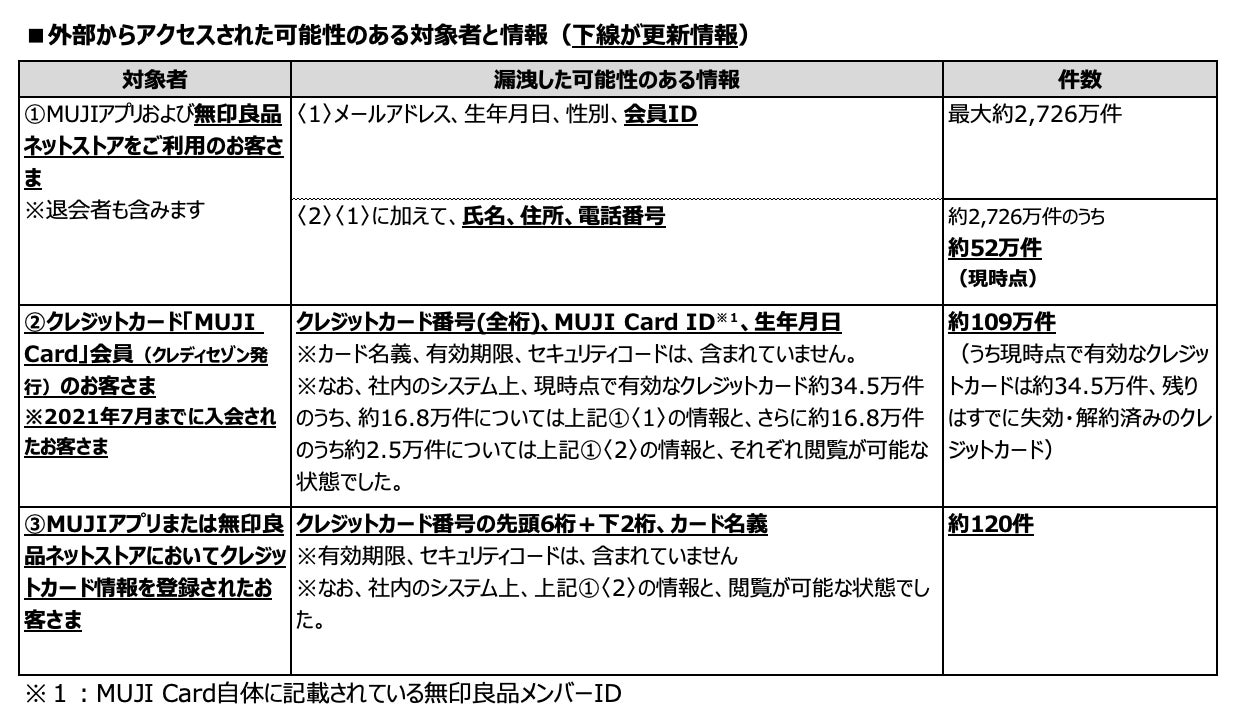
10月30日の第一報が挙げた項目は、メールアドレス・生年月日・性別の3つだった。「クレジットカード情報、氏名、住所、電話番号等の情報は含まれません」とも書いていた。11月4日の第二報と適時開示で、次の3点が加わった。
- アプリとネットストアの会員: 最大約2,726万件の数は変わらないが、アプリを使わないネットストアの利用者も含まれていた。うち約52万件には氏名・住所・電話番号も含まれる
- MUJI Card: 2000年10月〜2021年7月に入会した会員の、カード番号の全桁・MUJI Card ID・生年月日 約109万件
- アプリやネットストアにカードを登録した約120人: 番号の先頭6桁と末尾2桁、カード名義
ダークウェブなどへの流出や、情報を悪用した被害は確認されていないとしている。連結業績への影響は「限定的」と見込む。
番号はなぜ良品計画にあったか
適時開示によると、良品計画は「当社独自の特典を付与するため」に、カード番号・MUJI Card ID・生年月日を受け取っていた。クレディセゾンの告知も、ポイント付与のために2000年10月から2021年7月まで良品計画へ連携していた情報だと説明する。
109万件の内訳は、いま使えるカードが約34.5万、解約や期限切れで使えないカードが約74.5万件。使えるカードのうち約16.8万件は、メールアドレス・生年月日・性別と組み合わせて見られる状態にあり、さらに約2.5万件は氏名・住所・電話番号とも結びつく。
連携が止まってから5年以上、特典の仕組みのために受け取った番号が消されずに残っていた。漏えいの規模を決めたのは侵入の手口より、持ち続けたデータの量だった。不正アクセスは10月29日の午前1時ごろに起き、良品計画がクレディセゾンに報告したのは11月2日だったと、クレディセゾンは書いている。侵入の経路と、アクセスがいつまで続いたかは、どちらの発表にもない。
カードの会員にとっての実務
クレディセゾンは、MUJI Card の不正利用の増加は現時点で確認されていないとしたうえで、不正利用の監視を強めた。カードの再発行は、希望する会員が告知ページの問い合わせ先から申し込める。届くまでには時間がかかるという。身に覚えのない請求があれば、同社が調べて対応する。対象の会員には良品計画かクレディセゾンからメールか郵送で順次連絡し、専用の窓口 (0120-227-190) を設けた。会員には念のため利用明細を確かめるよう求めている。
有効期限とセキュリティコードが含まれないため、番号だけで通る決済は限られる。それでも、番号と生年月日がそろえば、カード会社や無印良品を名乗る電話やメールの「本人確認」の材料になる。連絡を受けたら、そのメールのリンクや電話の相手ではなく、カード裏面の番号や公式アプリから確かめるのが確実だ。
次に見るもの
確認先は、良品計画の次の開示 (東京証券取引所の適時開示の第三報) だ。侵入の経路と期間、残っていたデータの削除の状況が書かれるかを見る。もう1つはクレディセゾンの告知ページの更新で、再発行の費用の扱いと、不正利用の件数に変化があるかを確かめる。
ことば
- カード番号の全桁 — クレジットカードの表面にある14〜16桁の番号のすべて。アプリなどに登録した約120人の分は先頭6桁と末尾2桁だけだったが、MUJI Card の約109万件は全桁が対象になった。
- セキュリティコード — カードの裏面などに印字された3〜4桁の番号。ネット決済で、カードが手元にあることの確認に使う。今回の流出の対象には含まれていない。
- 適時開示 — 上場企業が、投資判断に影響する出来事を東京証券取引所のシステム (TDnet) で速やかに公表する仕組み。良品計画は今回の第二報を、この形でも公表した。
🔗 一次ソース
- 良品計画「情報流出の可能性に関するお知らせ」(2026年11月4日・適時開示 PDF) — MUJI Card 約109万件の項目・内訳・番号を保持していた理由・業績への影響release.tdnet.info
 良品計画「MUJIアプリ」お客さま情報流出の可能性について (第二報・2026年11月4日・PR TIMES) — ネットストア利用者の追加・氏名や住所を含む約52万件プレスリリース・ニュースリリース配信シェアNo.1|PR TIMES
 良品計画「MUJIアプリ」お客さま情報流出の可能性について (第一報・2026年10月30日・PR TIMES) — 当初の対象項目プレスリリース・ニュースリリース配信シェアNo.1|PR TIMES
 クレディセゾン「MUJI Card 会員情報の流出の可能性に関するお知らせとお詫び」(2026年11月4日) — 使える/使えないカードの件数・不正アクセスの日時・再発行と監視・窓口クレジットカードは永久不滅ポイントのセゾンカード